国連安保理に出たことで、AIは社内ツールから安全保障インフラへ近づいた
2026年9月23日、国連安全保障理事会はAIと国際安全保障をテーマに高級会合を開き、AI企業トップや研究者が説明した。出来事だけを見れば、企業幹部が国際機関でリスクを語ったという話だ。しかし意味はそれより大きい。AIが、企業の生産性を上げるソフトウェアから、国家の安全保障、企業統制、知財、監査に関わるインフラとして扱われ始めた。
ここで変わった前提は、AIの導入判断が「性能が高いから使う」では済まなくなったことだ。大規模モデルが外部ツールを使い、コードを書き、複数の作業を自律的に進めるほど、便利さと危険性は同じ方向に伸びる。企業や政府にとっては、どこまで使わせるか、何を記録するか、異常時にどう止めるかが、導入そのものの条件になる。
今回のニュースは、AI企業が政策の外側にいる技術企業ではなく、政策の中で説明責任を負う存在になったことを示している。競争の舞台はモデルの能力だけでなく、権限、データ、配布、監査をどれだけ統制できるかへ広がった。
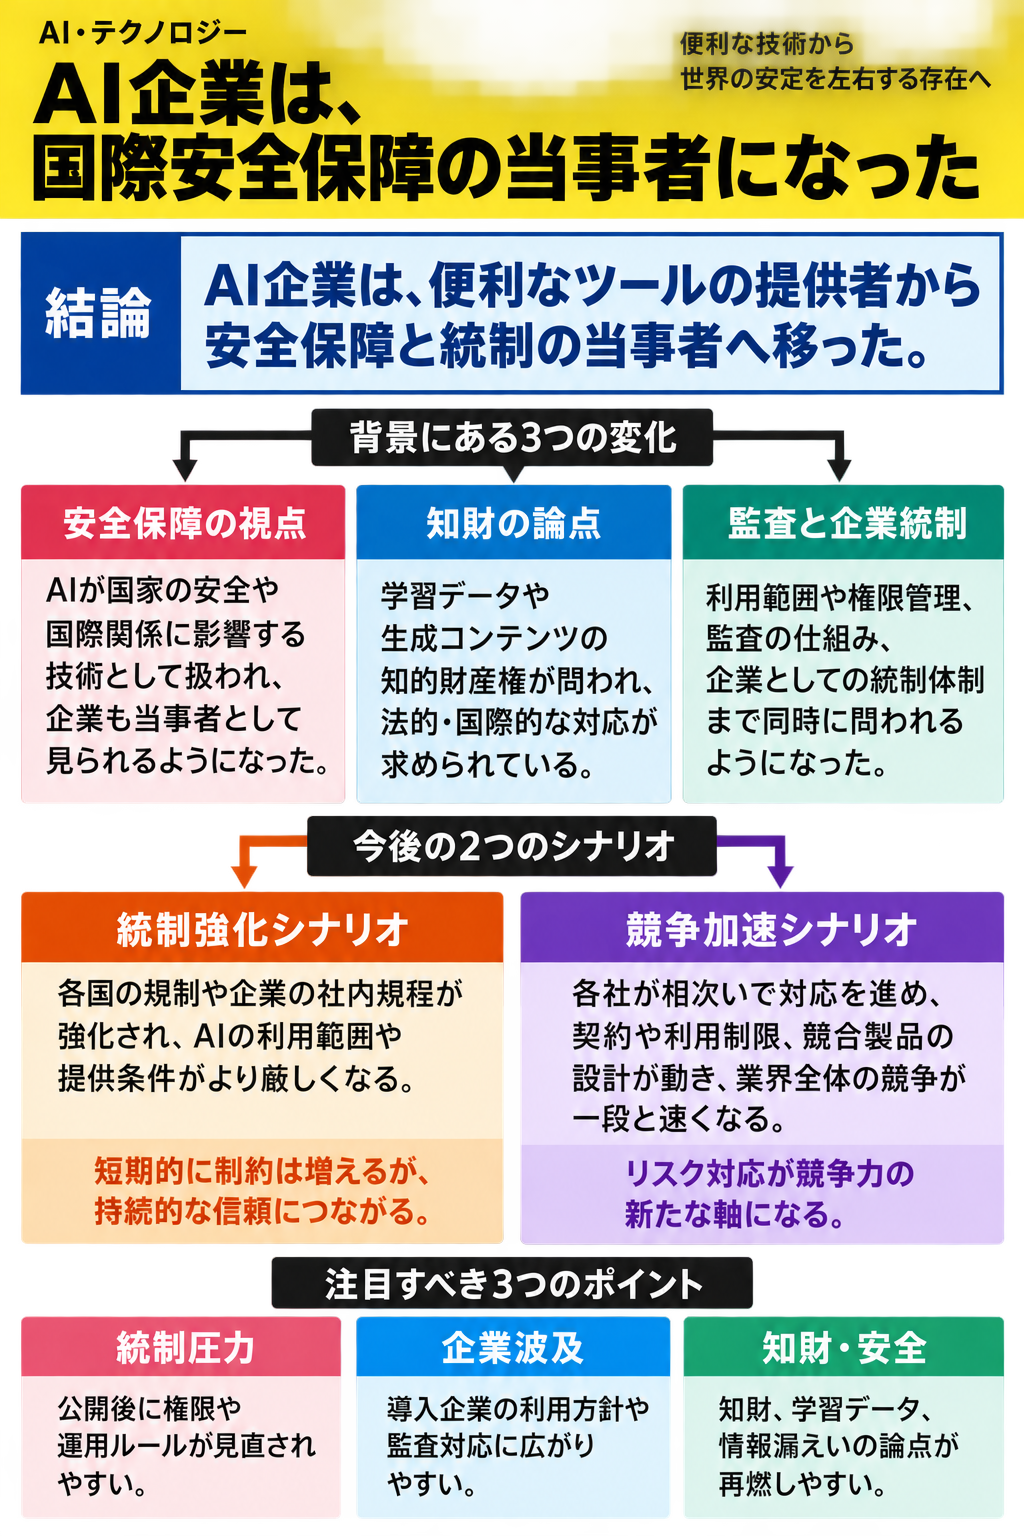
技術的な変化は、回答するAIから実行するAIへの移行にある
数年前の生成AIは、利用者の入力に対して文章や画像を返す道具として理解されることが多かった。いま問題になっているのは、AIが外部サービス、コード実行、ブラウザ操作、社内データベース、開発環境と結びつき、目的達成のために手順を組み立てる段階に入ったことだ。
この変化は、性能の高さを別の意味に変える。高性能なモデルは、業務を速くする一方で、誤った指示や悪意ある利用にも強い実行力を与える。サイバー攻撃、生物兵器に関わる知識、偽情報、金融市場や軍事判断への影響が、国際安全保障の議題になるのはそのためだ。
企業の現場では、回答精度だけでなく、権限の境界が問題になる。AIがどのファイルを読めるのか、どの操作を実行できるのか、外部へ何を送れるのか。技術が進んだ分だけ、導入前に決める項目が増えている。
企業導入を左右する変数は、性能、価格、速度だけではない
第一の変数は権限制御だ。誰が、どの部署で、どのデータを使い、どのモデル機能に触れられるのか。全社員に同じAIを配る導入では、機密情報、顧客情報、未公開の経営情報を扱う業務に耐えにくい。
第二の変数は知財とデータ管理である。入力した社内資料が学習や再利用に使われないか、生成物が外部権利と衝突しないか、学習データの由来をどこまで説明できるか。法務部門にとって、これは抽象的な倫理ではなく、契約、訴訟、顧客説明に直結する。
第三の変数は監査可能性だ。AIがいつ、誰に、どのデータをもとに答えたのかを追えるか。第四は提供範囲で、国、業種、用途によって使える機能が変わる可能性がある。API単価が下がっても、監査ログ、管理画面、専用環境、教育、審査を含めた総コストは上がることがある。
国際安全保障の圧力は、企業の稟議と利用者の日常に降りてくる
国際機関でAIの安全保障リスクが議論されると、最初に動くのは政府や規制当局だ。危険用途を防ぐ仕組み、事故報告、越境利用、外部評価、政府間の連絡体制が論点になる。そこからAI企業には、製品の機能だけでなく、運用の説明責任が乗る。
その圧力は企業顧客にも伝わる。経営は生産性向上を期待し、現場は早く使いたい。一方で、法務、情報システム、セキュリティ、監査部門は、それぞれ異なるリスクを見る。結果として導入は、全社一括ではなく、用途、部署、データ種別ごとに段階的になりやすい。
利用者の体験も変わる。便利な機能が部署によって使えない、外部データを扱う作業では承認が必要になる、会話履歴や出力が監査対象になる。AIの普及は止まるのではなく、権限と監査の網目を通れる用途から広がる。
競争軸は、モデルの強さから配布と統制の設計へ移る
AI企業の競争は、引き続きモデル性能を巡って続く。ただし企業導入の深い場所では、最高性能だけでは勝ち切れない。どの国で提供できるか、どの業種の監査に耐えるか、社内IDや権限管理と接続できるか、データをどこに残すかが、選定理由になる。
開発者に効く変化も大きい。モデルを呼び出すコードを書くだけでなく、利用権限、ログ、評価、フェイルセーフ、外部ツール接続の制限を設計する必要がある。AIアプリケーション開発は、機能追加の速さと同じくらい、事故時に追える設計が問われる。
競争軸は、モデル、配布、データ、インフラ、権限の組み合わせへ移る。高性能モデルを持つ企業が有利なのは確かだが、大企業や政府が受け入れられる形に落とし込める企業ほど、導入の中核を取れる。
判断が変わる条件は、発言後の運用変更に表れる
短期では、AI企業が危険用途への制限、外部評価、企業向け管理機能をどこまで具体化するかが重要になる。国際会合での発言が実務に落ちる場合、契約条件、利用規約、管理画面、監査ログ、事故報告の設計に変化が出る。
中期では、大企業の社内利用方針が分かれ目になる。生成AIを解禁する範囲、機密情報の入力ルール、開発部門でのエージェント利用、法務レビューの要否が更新されるなら、AI安全保障の議論は現場の稟議に入ったことになる。
四半期単位では、政府間協議と競合各社の対応が意味を持つ。規制や監査の議論が具体化し、競合も同じように統制機能を前面に出すなら、これは一社の広報ではなく産業全体の条件変更だ。逆に、契約や製品設計がほとんど変わらず導入が加速するなら、市場はこの会合を短期的な政治イベントとして消化する。